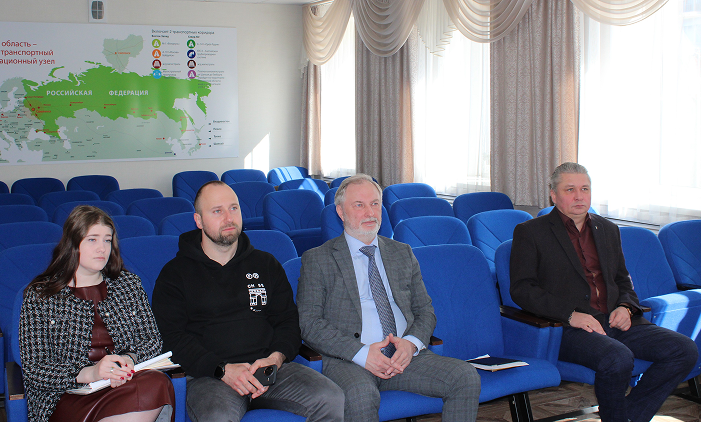
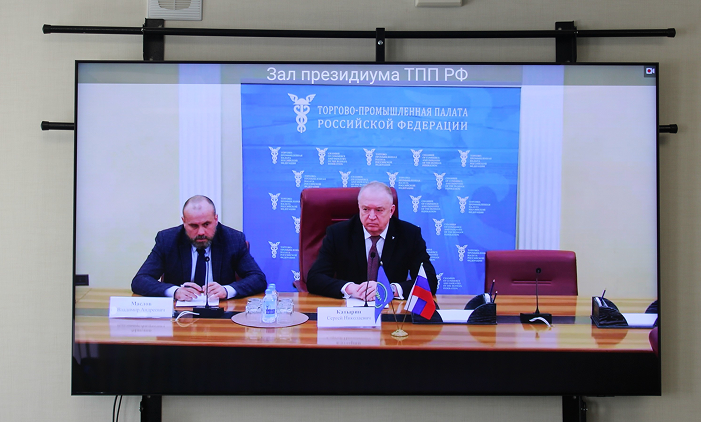
21 апреля состоялся вебинар Торгово-промышленной палаты Российской Федерации для региональных палат, посвящённый вопросам информационной безопасности и защите персональных данных. В мероприятии приняли участие президент ТПП Смоленской области Владимир Архипенков и руководство Палаты.
Открывая встречу, президент ТПП РФ Сергей Катырин отметил, что тема кибербезопасности становится всё более актуальной. По его словам, количество атак на информационные системы российских компаний и граждан продолжает расти, а сами методы злоумышленников становятся сложнее и разнообразнее.
Директор Департамента цифровых технологий ТПП РФ Владимир Маслов обратил внимание на ужесточение требований законодательства в части обработки и размещения персональных данных на интернет-ресурсах. Он подчеркнул необходимость своевременно актуализировать документы и приводить их в соответствие с действующими нормами.
Основной доклад представил руководитель направления Департамента цифровых технологий ТПП РФ Андрей Дворянкин. Он рассказал об актуальных угрозах в сфере информационной безопасности в 2026 году и отметил рост числа обращений сотрудников палат, связанных с мошенничеством в мессенджерах. Отдельное внимание было уделено требованиям законодательства и необходимости корректного оформления документов, содержащих персональные данные.
Участникам вебинара дали практические рекомендации: как действовать при получении подозрительных сообщений, писем или звонков, как распознавать попытки мошенничества и защищать рабочие аккаунты.
Также спикер затронул тему использования искусственного интеллекта. Он подчеркнул, что при работе с нейросетями нельзя использовать данные ограниченного доступа, поскольку это может привести к утечке информации. Кроме того, технологии ИИ всё чаще применяются злоумышленниками для проведения кибератак.
Отмечалось, что успешные кибератаки могут привести к серьёзным последствиям — от длительного восстановления работы систем до безвозвратной потери данных, что влечёт финансовые и репутационные риски.
В ходе вебинара напомнили о базовых мерах кибербезопасности. В их числе — регулярная смена паролей (рекомендуемая длина — не менее 12 символов), проверка всех входящих файлов с помощью антивирусных программ, отказ от открытия подозрительных ссылок и вложений, а также запрет на использование непроверенных съёмных носителей.
Особое внимание было уделено необходимости регулярного резервного копирования данных и недопустимости хранения логинов и паролей в открытом доступе.
В завершение встречи эксперты ответили на вопросы участников и разобрали практические ситуации, с которыми сотрудники сталкиваются в повседневной работе.